导出和跟踪安全发现
导出和跟踪安全发现
Section titled “导出和跟踪安全发现”Codex 中文站说明: 本页围绕“导出和跟踪安全发现”重新补充了中文使用场景和验证重点。界面名称可能随 Codex 版本更新,请以当前客户端为准。
将已完成的 Codex Security 扫描交接给产物或 issue 跟踪流程。
可以把已完成的 Codex Security 扫描作为两种交接流程的来源:
- Export 会创建可携带的 JSON、CSV 或 SARIF 文件。
- Track findings 会把选中的发现准备为 Linear、GitHub 或 Jira issues,或一个 private draft GitHub Security Advisory;它会检查重复项,并在写入前等待你的批准。
这些工作流不会修改封存的扫描包(sealed scan bundle)。
导出可携带产物
Section titled “导出可携带产物”打开已完成的发现工作区(findings workspace),选择 Export,然后选择格式:
| 格式 | 用途 |
|---|---|
| JSON | 为工具和脚本保留封存的结构化发现。 |
| CSV | 在电子表格中评审发现和当前本地分诊状态。 |
| SARIF | 把发现发送给支持 SARIF 交换格式的工具。 |
选择 Export findings,并使用返回的产物路径。当其它工具需要完整扫描上下文,而不是仅包含发现的投影结果时,请把原始 scan-manifest.json、findings.json 和 coverage.json 放在一起保留。
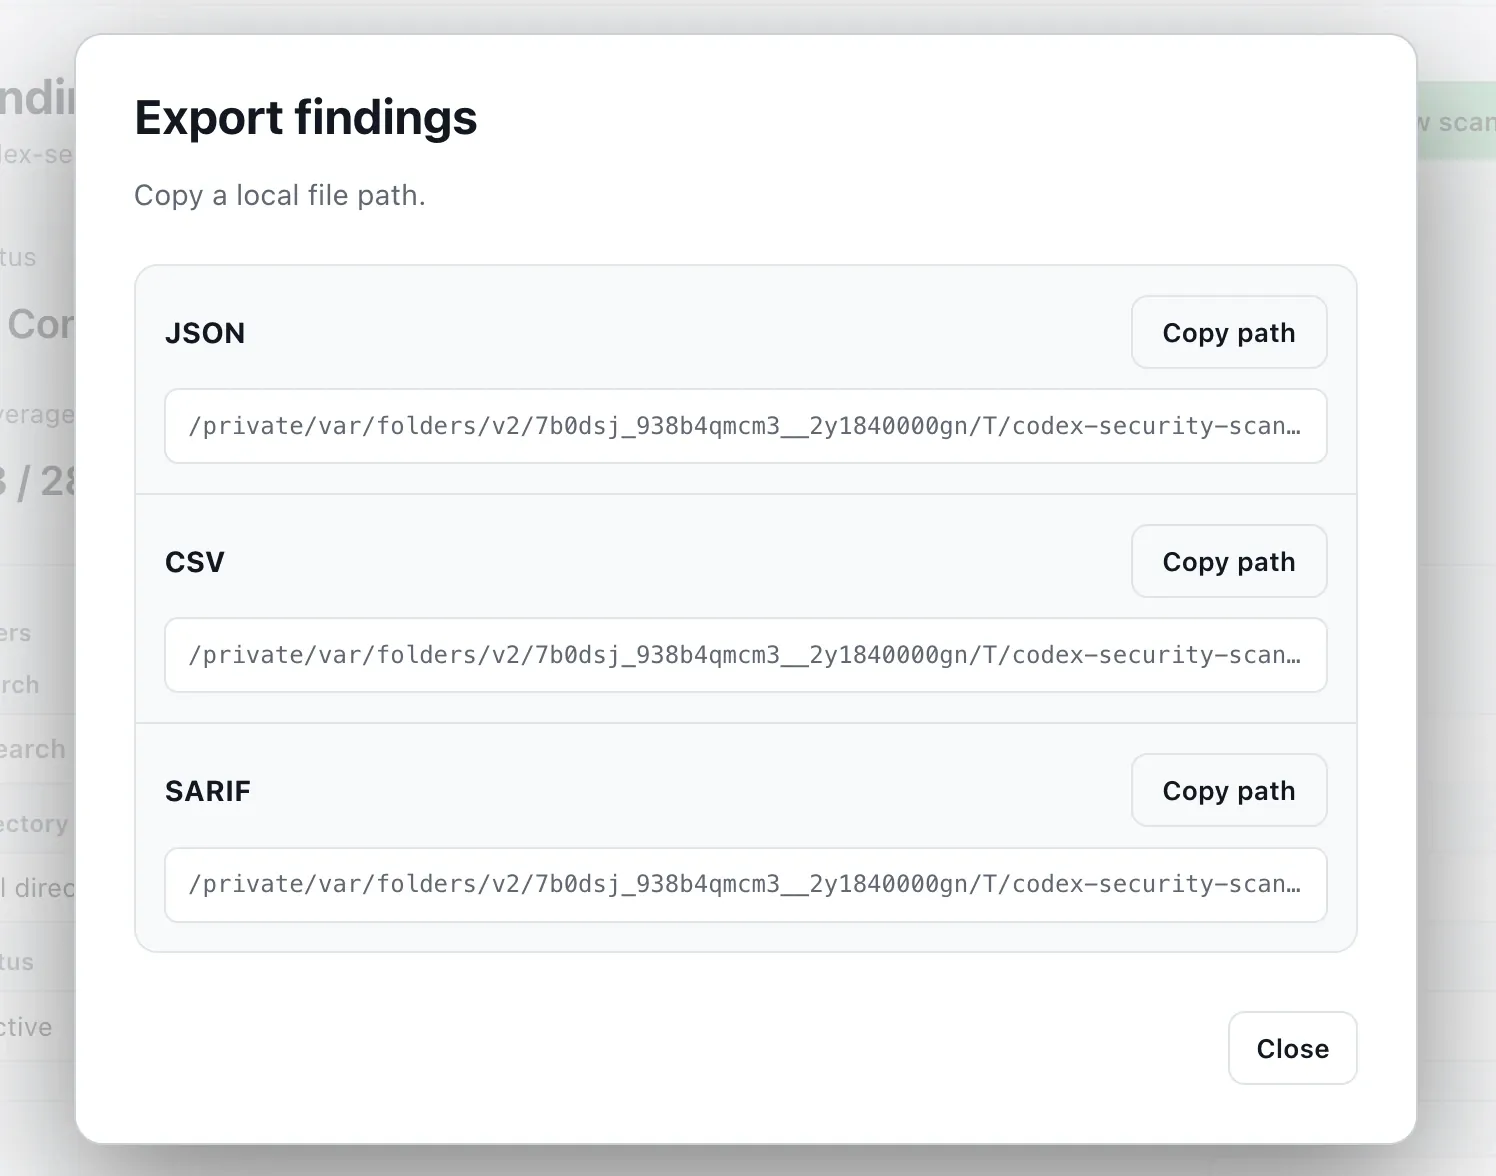
将已完成的发现导出为 JSON、CSV 或 SARIF,供下游评审和工具使用。
跟踪选中的发现
Section titled “跟踪选中的发现”$codex-security:track-findings 工作流接受一个已验证发现,或一次封存扫描中最多 25 个明确选中的发现,用于 issue tracking。Draft GitHub Security Advisories 只接受一个发现。一次运行只使用一个提供方(provider)和一个目标位置(destination)。
对于 Linear,发送类似提示词:
Use $codex-security:track-findings to prepare finding [finding ID] from[completed scan directory] for the Linear team [team] and project [project, ifany]. Check for duplicates and show me the exact issue title, body, metadata,and destination. Do not create or update anything until I approve that payload.对于 GitHub issues,发送:
Use $codex-security:track-findings to prepare finding [finding ID] from[completed scan directory] for GitHub repository [owner/repository]. Check openand closed issues for duplicates and show me the exact issue title, body,metadata, repository visibility, and authenticated transport. Do not create orupdate anything until I approve that payload.对于 Jira,发送:
Use $codex-security:track-findings to prepare finding [finding ID] from[completed scan directory] for Jira project [project key] as [issue type].Check for duplicates and show me the exact issue summary, description,metadata, and destination. Do not create or update anything until I approvethat payload.Jira tracking 需要 Codex 中的 Atlassian Rovo plugin。复用 issue 需要读权限;创建或更新 issue 需要读写权限。
对于 private draft GitHub Security Advisory,发送:
Use $codex-security:track-findings to prepare finding [finding ID] from[completed scan directory] as a private draft GitHub Security Advisory in[owner/repository]. Verify the sealed source revision, repository, affectedpaths, package metadata, and duplicate state. Show me the exact advisorypayload, authenticated GitHub CLI identity, and disclosure warnings. Do notcreate anything until I approve that payload.Draft advisories 需要封存的
git_revision扫描中的一个发现、已验证的公开 canonical 源仓库,以及管理员权限。这个工作流不会批量处理、更新、发布或关闭 advisories。当来源不满足这些要求时,请使用已批准的私有 issue 目标位置。
评审建议写入
Section titled “评审建议写入”- 确认发现 ID 和 fingerprint 来自预期的封存扫描。
- 确认提供方、精确 Linear team、GitHub repository、Jira project 或 advisory repository,以及实时目标可见性。
- 评审重复项处理结果:
create、reuse、update或blocked。 - 阅读完整的建议标题、正文、来源位置和提供方元数据。移除目标位置不应暴露的利用细节或内部证据。
- 只批准那个精确负载(payload)。只要目标位置、可见性、发现集合或正文发生变化,就需要重新预览。
敏感发现应发送到私有目标位置。在内部或公开 GitHub repository 中创建 issue,需要明确的可见性警告,并批准完整内容。请把 draft advisory description 当作最终可能公开的内容,在批准前移除凭据、私有证据和不必要的利用细节。
验证已跟踪项目
Section titled “验证已跟踪项目”批准后,Codex 会重新验证封存来源、目标位置、访问权限和重复项状态。它会串行处理批次,并在第一个不确定结果处停止。只有当 Codex 读回对应的 issue,并验证其绑定标识符和内容后,create、update 或 reuse 才算完成。
请把返回的 issue 或 advisory 的 canonical URL 与分诊记录一起保存。当负责人接受该项目并准备修复时,继续阅读修复并验证发现。
本站实践建议
Section titled “本站实践建议”应用“导出和跟踪安全发现”中的安全设置时,应从最小权限开始,再根据实际任务逐步开放。涉及网络、密钥、生产环境或删除操作时,仍应保留人工确认。
Codex API 与国内使用
Section titled “Codex API 与国内使用”在实践“导出和跟踪安全发现”相关功能时,如需为 Codex 配置 OpenAI-compatible API,可以前往 APIBest 获取 API Key。第三方服务的模型映射、价格、额度和数据处理方式以 APIBest 当前说明为准。